SEAL framework voor cloud soevereiniteit: je bent zo soeverein als je zwakste schakel

Cloudsoevereiniteit gaat niet alleen over waar data staat, maar vooral over hoeveel controle je houdt over je digitale omgeving. Het Europese SEAL-framework (Sovereignty Effectiveness Assurance Levels) helpt organisaties die controle, weerbaarheid en afhankelijkheden van cloudleveranciers inzichtelijk te maken.
Waarom SEAL relevant is
Nieuwe regelgeving zoals DORA en NIS2, de opkomst van AI en geopolitieke ontwikkelingen maken organisaties kritischer op hun cloudkeuzes. SEAL biedt een praktisch model om cloudsoevereiniteit objectief te beoordelen.
De gevolgen van beperkte soevereiniteit
Onvoldoende cloudsoevereiniteit leidt niet direct tot incidenten, maar vaak wel tot:
- Vendor lock-in
- Hogere migratie- en exitkosten
- Minder flexibiliteit
- Compliance-risico’s
- Beperkingen bij aanbestedingen
Wat meet SEAL?
SEAL kijkt verder dan datalocatie alleen. Het beoordeelt onder meer eigenaarschap, juridische afhankelijkheden, operationele controle, technologie, security en leveranciersketens. Een zwakke score op één cruciaal onderdeel kan niet worden gecompenseerd door sterke scores op andere onderdelen.
Vijf SEAL-niveaus voor cloudsoevereiniteit
SEAL-0: Geen soevereiniteit
De dienst, technologie of operatie staat onder zeggenschap van partijen buiten de EU en valt onder niet-EU-rechtsgebieden.SEAL-1: Jurisdictionele soevereiniteit
EU-recht is formeel van toepassing, maar de praktische afdwingbaarheid is beperkt. De dienst, technologie of operatie blijft exclusief onder controle van niet-EU-partijen.SEAL-2: Datasoevereiniteit
EU-recht is van toepassing en afdwingbaar en controle over data is geregeld. Er blijven echter materiële niet-EU-afhankelijkheden bestaan en niet-EU-partijen kunnen indirecte controle uitoefenen.SEAL-3: Digitale weerbaarheid
EU-recht is van toepassing en afdwingbaar. EU-partijen hebben betekenisvolle, maar nog geen volledige invloed. De controle van niet-EU-partijen is marginaal.SEAL-4: Volledige digitale soevereiniteit
De technologie en operatie staan onder EU-controle, vallen onder EU-jurisdictie en zijn vrij van kritieke afhankelijkheden van buiten de EU.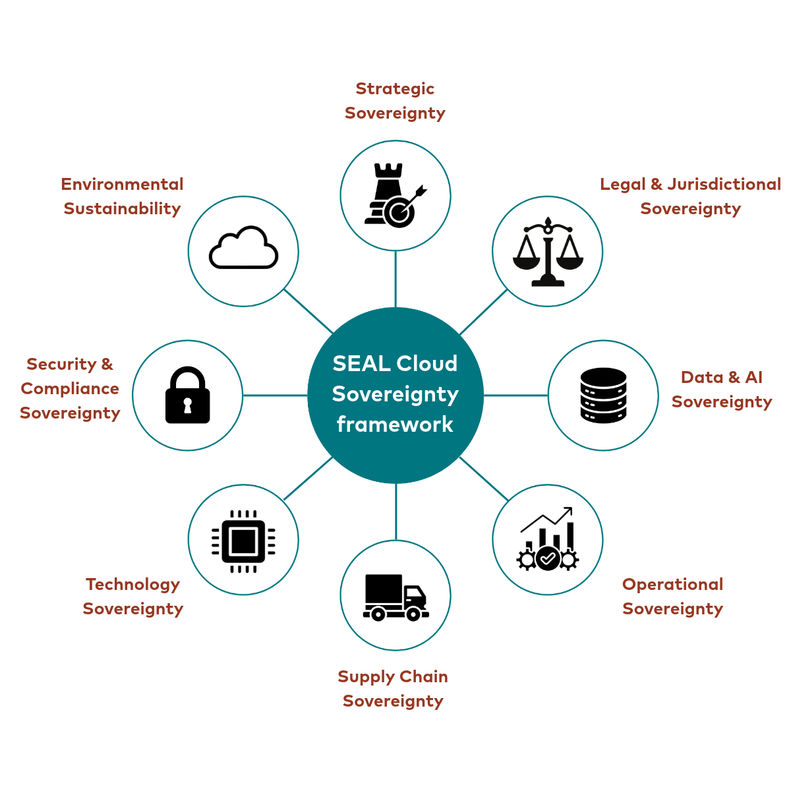
Acht doelstellingen die je soevereiniteit bepalen
SEAL beoordeelt een cloud dienst aan de hand van acht doelstellingen. Samen maken ze afhankelijkheden zichtbaar die in een gesprek over alleen de locatie van data buiten beeld blijven.
1. Strategische soevereiniteit
Wie heeft uiteindelijk zeggenschap over de provider en diens beslissingen? Deze doelstelling kijkt naar eigendom, governance, financiering en continuïteit wanneer een belangrijke technologiepartner zijn ondersteuning beëindigt.
Vragen die je kunt stellen:
Waar ligt de doorslaggevende beslissingsbevoegdheid?
Wie is eigenaar van de provider en wie financiert deze?
Kan de dienst doorgaan als een strategische leverancier stopt met ondersteunen?
2. Juridische en jurisdictionele soevereiniteit
Welke wetgeving is van toepassing op de dienst, de contracten en de toegang tot data? Opslag in Europa sluit blootstelling aan wetgeving van buiten de EU - zoals de US Cloud Act - niet automatisch uit.
Vragen die je kunt stellen:
Welke jurisdictie geldt voor het contract?
Kan een buitenlandse autoriteit de provider verplichten data te verstrekken?
Zijn procedures voor toegang en verstrekking transparant?
3. Data- en AI-soevereiniteit
Wie beheert de data, encryptiesleutels en AI-workloads? Deze doelstelling omvat datalocatie, toegang, logging, cryptografische controle en het gebruik van data in AI-diensten.
Vragen die je kunt stellen:
Waar worden data verwerkt en opgeslagen?
Wie bezit en beheert de encryptiesleutels?
Kunnen alle toegangsverzoeken en wijzigingen worden gecontroleerd?
Mogen data worden gebruikt om een AI-model te trainen of uit te voeren?
4. Operationele soevereiniteit
Kunnen Europese teams de dienst uitvoeren, onderhouden en herstellen zonder afhankelijk te zijn van ondersteuning van buiten de EU?
Vragen die je kunt stellen:
Waar bevinden de support- en operationele teams zich?
Kan de dienst doorgaan zonder interventie op afstand van buiten de EU?
Zijn de vereiste kennis en documentatie in Europa beschikbaar?
Kunnen workloads verplaatst worden?
5. Soevereiniteit van de toeleveringsketen
Een cloud-dienst is afhankelijk van hardware, firmware, software en onderaannemers. Deze doelstelling beoordeelt of die keten transparant en beheersbaar is.
Vragen die je kunt stellen:
Waar komen kritieke componenten vandaan?
Welke leveranciers kunnen de dienst wijzigen of onderbreken?
Zijn onderaannemers zichtbaar?
Heb je auditrechten in de hele toeleveringsketen?
6. Technologische soevereiniteit
Kun je de technologie inspecteren, integreren, migreren en vervangen? Open standaarden, gedocumenteerde interfaces en exportmogelijkheden verkleinen de afhankelijkheid van één platform.
Vragen die je kunt stellen:
Gebruikt de dienst open standaarden en uitwisselbare API’s?
Kunnen workloads en data in bruikbare formaten worden geëxporteerd?
Is de architectuur gedocumenteerd?
Wat gebeurt er wanneer licenties, prijzen of productbeleid veranderen?
7. Soevereiniteit over security en compliance
Beveiligingsmaatregelen moeten aantoonbaar zijn. Deze doelstelling omvat certificeringen, incidentrespons, auditbaarheid en het vermogen om kwetsbaarheden te beheren zonder dat een externe partij de controle overneemt.
Vragen die je kunt stellen:
Welke certificeringen en onafhankelijke audits zijn van toepassing?
Waar worden securityactiviteiten uitgevoerd?
Wie beheert incidentrespons en patching?
Hoe wordt bewijs voor compliance beschikbaar gesteld?
8. Ecologische duurzaamheid
Het framework betrekt ook de langetermijnweerbaarheid rond energiegebruik, energieafhankelijkheid en schaarse grondstoffen bij de beoordeling. Daarbij kijkt het onder meer naar energie-efficiëntie, energiebronnen, circulariteit en transparante rapportage over uitstoot en watergebruik.
De zwakste schakel bepaalt
Een cloudomgeving kan uitstekend scoren op datalocatie, security en operatie. Als migratie onmogelijk is of een kritieke technologie niet vervangbaar is, blijft de soevereiniteit beperkt. Daarom telt de laagste score vaak het zwaarst.
SEAL voorkomt dat een tekort op een cruciale doelstelling volledig wordt gecompenseerd door andere onderdelen. Voor iedere doelstelling kan namelijk een minimumniveau gelden. Daarnaast berekent het framework een afzonderlijke, gewogen Sovereignty Score voor de onderlinge vergelijking van clouddiensten.
Gebruik SEAL om workloads bewust te plaatsen
Niet elke workload heeft hetzelfde niveau van cloudsoevereiniteit nodig. SEAL helpt bepalen welk niveau past bij de risico's, data en continuïteitseisen van een workload.
- Publieke workloads vragen vaak om schaalbaarheid en flexibiliteit.
- Gevoelige workloads vereisen meer controle over data, processen en regelgeving.
- Bedrijfskritische workloads vragen om aantoonbare continuïteit en verplaatsbaarheid.
- AI-workloads vereisen extra aandacht voor data, modellen en afhankelijkheden.
Begin bij je grootste afhankelijkheid
Beoordeel kritieke workloads aan de hand van de acht SEAL-doelstellingen en bepaal waar de grootste afhankelijkheden zitten. Stel jezelf daarbij drie vragen:
- Welke workloads zijn het meest kritisch voor de organisatie?
- Welk SEAL-niveau hebben ze minimaal nodig?
- Wat is de zwakste schakel die dat niveau beperkt?
Zo krijg je snel inzicht in waar je cloudsoevereiniteit kan worden versterkt.
Eurofiber faciliteert de route naar soevereiniteit
Eurofiber helpt organisaties in de weg naar meer soevereiniteit, of dat nu gaat om connectiviteit, cloud of waar hun data opgeslagen wordt. Wij:
- Zijn actief in Nederland, België, Luxemburg en Frankrijk en vallen onder Europese wet- en regelgeving
- Hebben een eigen glasvezelnetwerk en 8 Tier III ontworpen datacenters
- Zijn erkend door de Nederlandse overheid als vitale digitale infrastructuur
- Hebben een open infrastructuurmodel met keuzevrijheid voor klanten
- Zijn operationeel onafhankelijkheid met eigen monitoring center, lokale governance en 99,99% beschikbaarheid
- Garanderen dataopslag binnen Europa met ondersteuning voor Bring Your Own Key (BYOK)-encryptie
- Bieden transparantie in de keten van leveranciers en partners
- Hebben een sterk ecosysteem van technologie- en servicepartners
- Garanderen kwaliteit en compliance dankzij certificeringen zoals ISO 27001, ISO 9001, ISAE 3402 Type II, ISO 14001, BIO 2.0 BBN2 en ondersteuning voor NIS2- en DORA-eisen
Veelgestelde vragen over SEAL
Nee. De locatie van data is slechts één beoordelingspunt. Ook jurisdictie, operationele controle, technologie, leveranciers, beveiliging en portabiliteit bepalen de mate van soevereiniteit.